鏈上與技術
地址投毒是什麼?收到 0 元轉帳後,怎麼防複製錯地址的騙局
錢包突然收到一筆 0 USDT 或極小額轉帳、來源地址跟常用地址很像,多半是地址投毒。這篇說明騙局怎麼運作、收到後該確認什麼,以及以後轉帳怎麼避免複製到假地址。
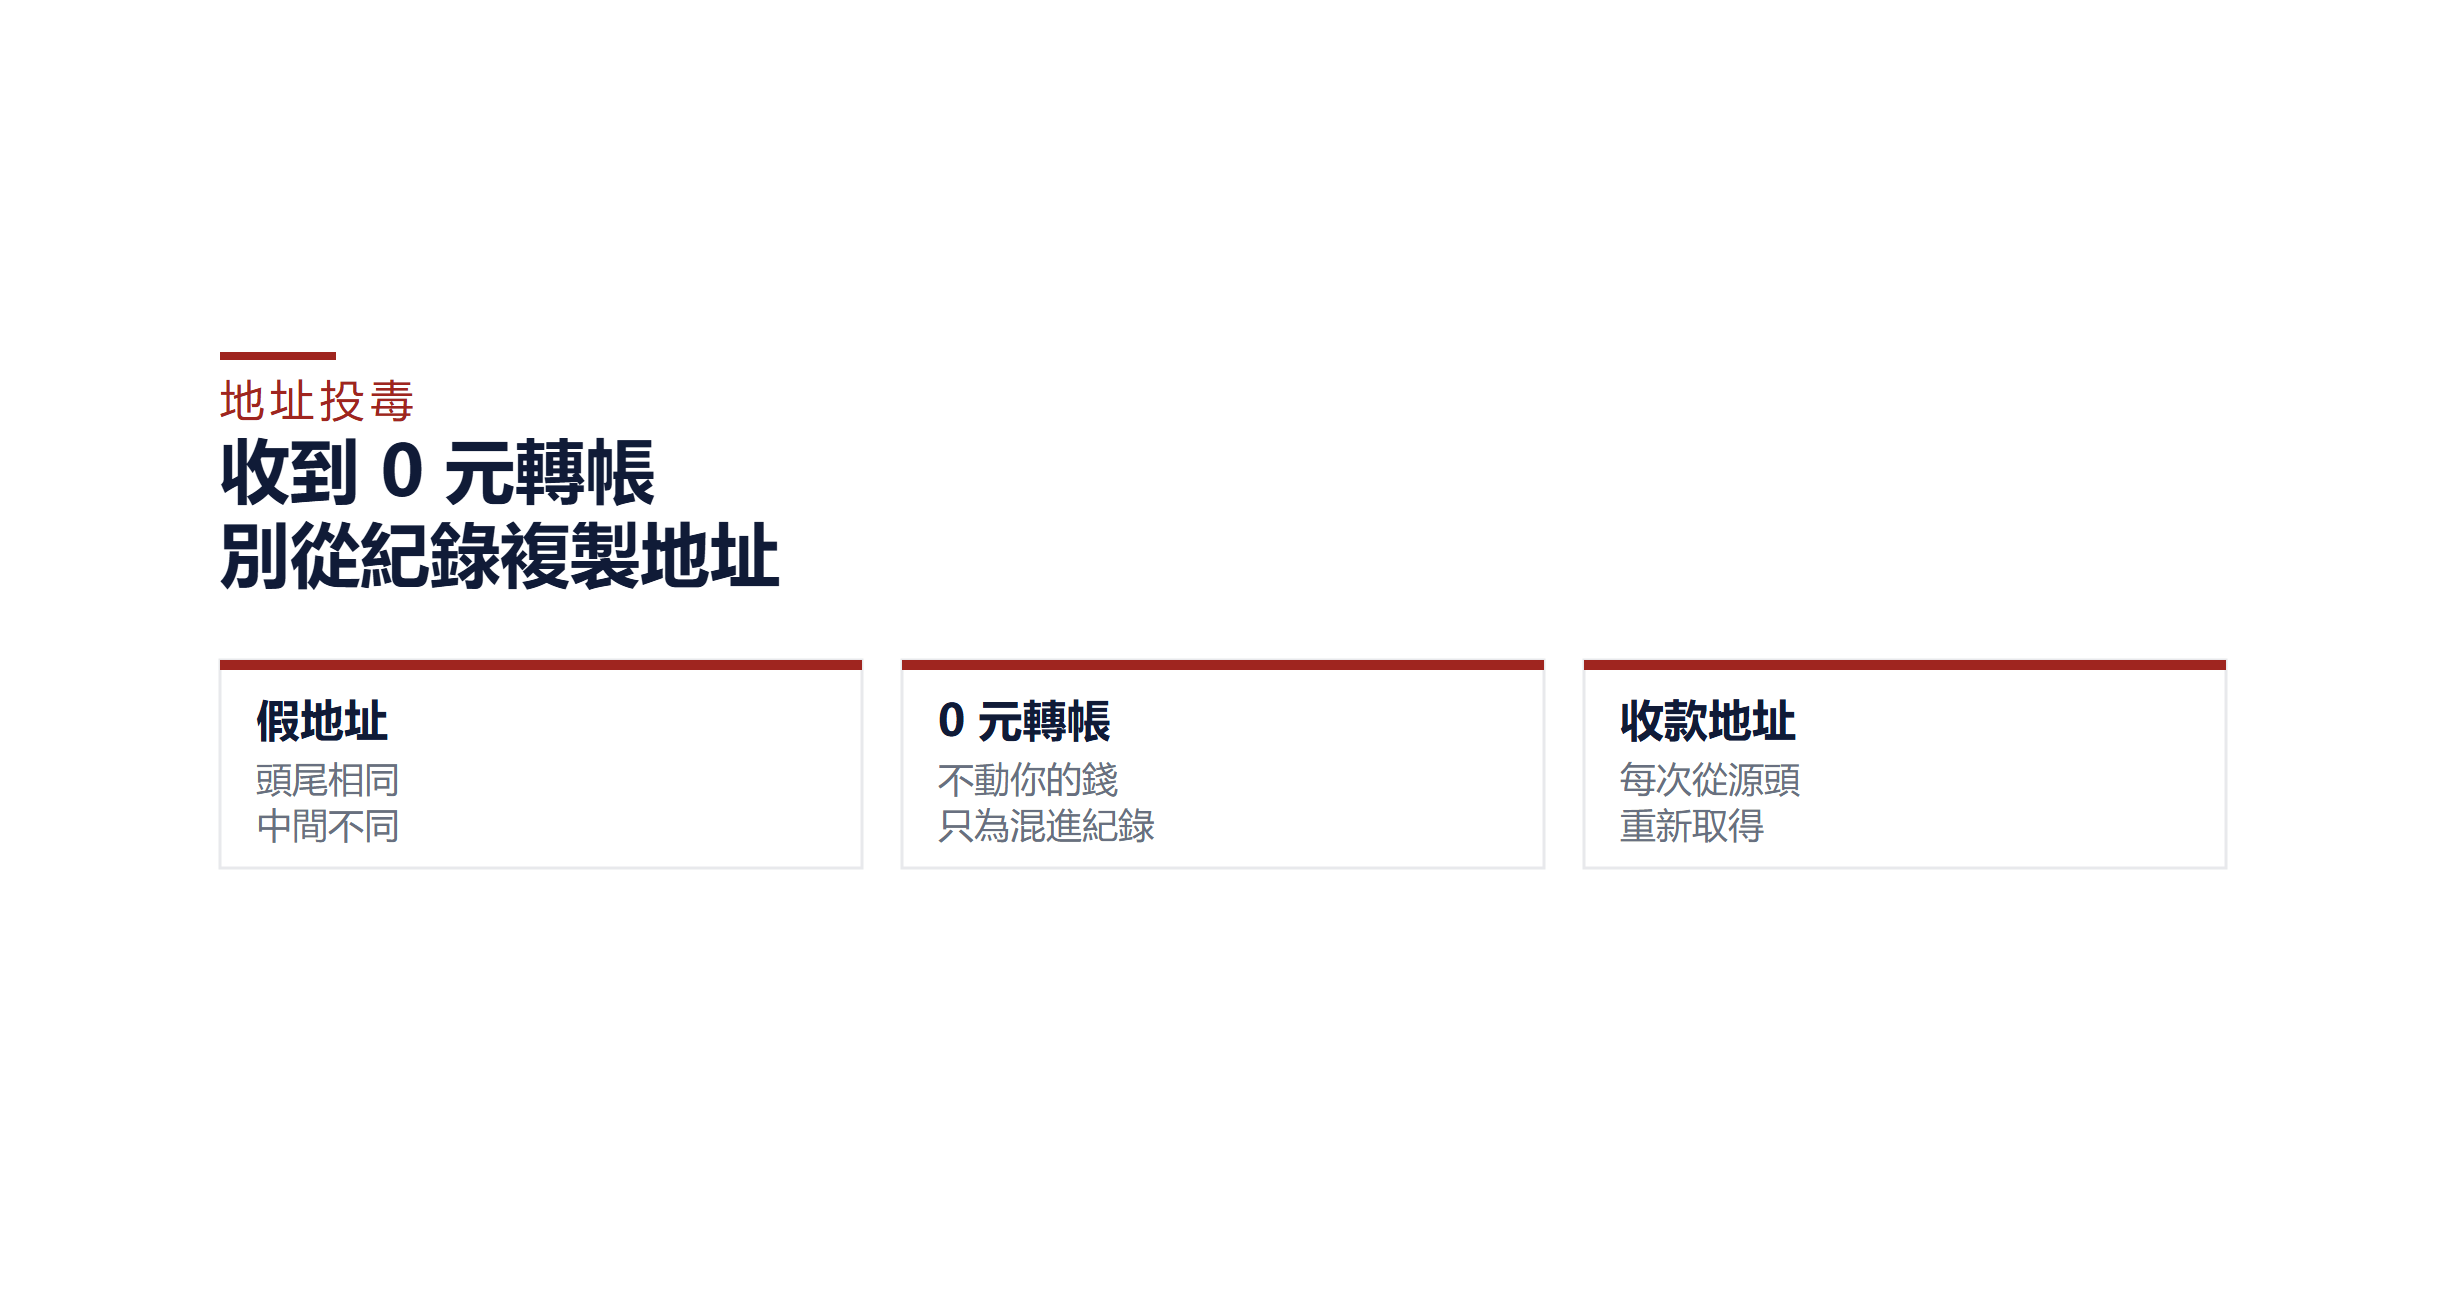
錢包紀錄裡突然多了一筆「0 USDT」的轉入,或是一筆幾乎為零的小額 USDT,來源地址看起來跟你常轉帳的那個地址很像——這通常就是地址投毒(Address Poisoning)。對方要的不是這筆 0 元,而是賭你下次轉帳時,從交易紀錄裡複製到他的地址。
結論先講:收到這種轉帳本身不會讓你損失任何錢,也不用回應它。只要以後不從交易紀錄複製收款地址,這種騙局就拿你沒辦法。
地址投毒怎麼運作:騙子賭的是你「只看頭尾」
錢包地址很長,例如以太坊地址是 0x 開頭的 42 個字元,大多數人核對時只看開頭幾碼和結尾幾碼。地址投毒就是利用這個習慣:
- 騙子盯上你常轉帳的對象,例如你的交易所充值地址。
- 用程式大量產生地址,挑出一個頭尾幾碼跟它一樣、中間完全不同的假地址。
- 從假地址轉一筆 0 元、極小額或假代幣給你,讓它出現在你的交易紀錄裡,而且排在最上面。
- 你下次要轉帳時,習慣從紀錄裡複製「上次那個地址」,結果複製到的是騙子的。
鏈上轉帳無法撤回,一旦送出,錢就是對方的了。
Etherscan 官方知識庫的說明中引用了一份 2025 年發表於 USENIX 資安研討會的研究:2022 年 7 月到 2024 年 6 月之間,以太坊上約有 1,700 萬次投毒嘗試、鎖定約 130 萬名使用者,確認損失至少 7,930 萬美元;單次嘗試的成功率大約只有 0.01%,所以騙子是靠大量亂撒來賺錢(Etherscan:Address Poisoning Attacks Are Rising on Ethereum)。換句話說,你被投毒不代表被特別針對,只代表你的地址有在鏈上活動。
為什麼會收到 0 元轉帳?三種常見的投毒形式
依 Etherscan 的分類,投毒轉帳大致有三種:
- 零元轉帳:紀錄上顯示你「轉出」或「收到」0 USDT。標準 ERC-20 合約允許任何人替別人發起金額為 0 的轉帳而不需授權,所以你的紀錄裡甚至可能出現「你轉了 0 USDT 給假地址」,但你根本沒操作過,也沒有任何資產移動。
- 小額真幣(粉塵轉帳):真的轉給你一點點 USDT 或 USDC,金額小到你不會在意。
- 假代幣轉帳:騙子自己發一個名字也叫 USDT 的代幣轉給你,看起來像真的 USDT 入帳。怎麼分辨真假代幣,可以看用合約地址核對同名假代幣的方法。
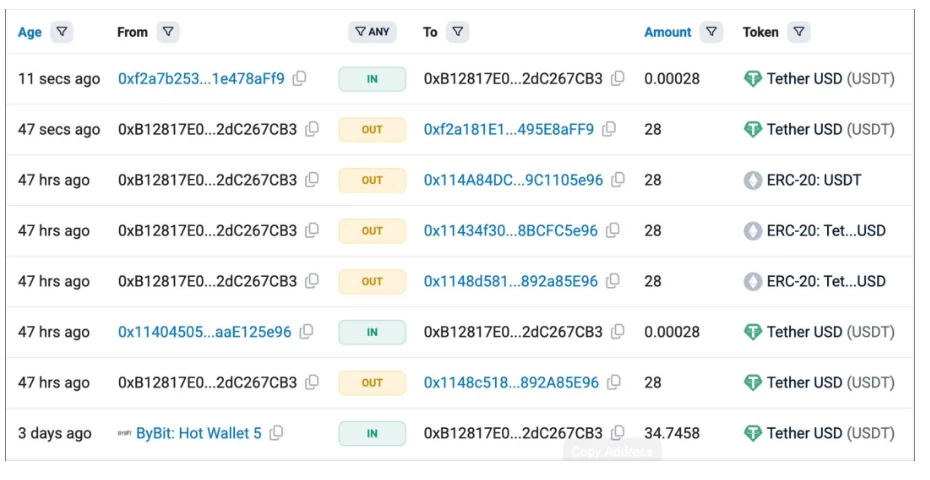
上圖是 Etherscan 官方說明頁中的交易紀錄示例:好幾個開頭都是 0x114、結尾都是 e96 的地址輪流出現,金額 0.00028 的小額轉入和代幣名稱寫成「ERC-20: USDT」的假代幣混在一起。只看頭尾,這幾個地址幾乎分不出來。
收到可疑小額轉帳後,先確認這三件事
- 你有沒有被盜? 打開錢包或在區塊瀏覽器查你的地址,看資產餘額有沒有異常減少。投毒轉帳本身不會動你的錢;如果餘額真的少了,那是另一件事(例如助記詞外洩或授權被濫用),要立刻轉移剩餘資產。
- 來源地址像不像你常用的地址? 把它和你常轉帳的地址逐字比對,如果頭尾相同、中間不同,就是投毒。
- 不要和它互動。 不要把假代幣拿去賣、不要點代幣名稱裡附的網址、也不要嘗試「退回」。假代幣的合約可能另有陷阱,什麼都不做最安全。
不確定一筆轉帳的 From、To 欄位怎麼讀,可以參考區塊瀏覽器逐欄解讀。
以後轉帳怎麼防:別再從交易紀錄複製地址
收款地址永遠從「源頭」取得,不從交易紀錄取得:
- 充值到交易所:每次都到交易所 App 的「充值」頁重新複製地址。
- 轉給朋友或廠商:請對方從他自己的錢包或交易所當場給你。
- 常用地址存進地址簿/白名單:錢包和交易所多半有這個功能,存一次、確認一次,之後從地址簿選取。
核對時要比到中間:至少比對開頭、中間和結尾各 4 到 6 碼,而不是只看頭尾。投毒地址的頭尾就是故意做成一樣的,中間才會露餡。
大額先試轉:金額大的轉帳,先轉一小筆,請收款方確認收到,再轉剩下的。多付一次手續費,換的是不可撤回的整筆金額。
善用瀏覽器的防護:Etherscan 預設會隱藏零元代幣轉帳,也提供地址高亮、可疑地址標籤與複製警告;可以替常用地址加上私人名稱標籤,讓真地址在紀錄裡一眼就認得出來。
已經轉錯到投毒地址了怎麼辦
鏈上轉帳無法撤回,也沒有客服能幫你退款。能做的是:
- 在區塊瀏覽器找到這筆交易,記下交易哈希(TxID)、你的地址和對方地址,截圖保存。
- 如果錢是從交易所提出去的,馬上聯絡交易所客服提供 TxID;若騙子之後把錢轉進某家交易所,執法機關有機會循線請求凍結。
- 在台灣可撥打 165 反詐騙諮詢專線或到警察局報案,帶著上面的交易資料。
- 小心自稱能「幫你追回」的人或公司。主動找上門、要求先付費或要你提供助記詞的,幾乎都是二次詐騙。
也記得:助記詞和私鑰任何情況下都不該交給別人,包括聲稱要協助追款的人。助記詞為什麼這麼重要,可以看私鑰、助記詞與錢包地址的關係。
常見問題
收到 0 元 USDT 轉帳,要不要刪掉紀錄? 鏈上紀錄刪不掉,也不需要刪。記住那個地址不能用即可;部分錢包可以把可疑代幣或紀錄隱藏。
紀錄顯示我「轉出 0 USDT」,是不是帳戶被盜了? 不是。零元轉帳不需要你的授權,任何人都能替你的地址發起,沒有任何資產移動。確認餘額正常就好。
只有以太坊會遇到嗎? 不是。只要是地址長、轉帳便宜的鏈都可能被拿來投毒,USDT 常用的波場(TRON)網路也很常見。防法都一樣:不從交易紀錄複製地址。